Zscaler AI Security
Artificial Intelligence sicher nutzen – von GenAI über AI Agents bis hin zu eigenen AI-Anwendungen
Unternehmen setzen heute zunehmend auf ChatGPT, Microsoft Copilot, AI Coding Tools und eigens entwickelte AI-Anwendungen. Damit entstehen neue Risiken für Daten, Identitäten und Geschäftsprozesse.
Mit der AI Security Plattform von Zscaler schützen Sie den gesamten AI-Lebenszyklus – vom Endanwender bis zur eigenen AI-Infrastruktur.
AI verändert die Systemlandschaft
KI ist in den meisten Unternehmen längst im Einsatz – nur selten vollständig dort, wo die IT es vermutet. Der Einsatz verteilt sich auf vier Ebenen mit jeweils eigenen Risiken:
| Ebene | Beispiele | Zentrales Risiko |
| Benutzer und Mitarbeitende | ChatGPT, Microsoft Copilot, Gemini, Claude | Sensible Daten gelangen über Prompts nach aussen |
| Entwickler | GitHub Copilot, Claude Code | Quellcode, Zugangsdaten und interne Logik verlassen die Umgebung |
| Eigene AI-Anwendungen | AI Agents, Chatbots | Missbrauch, Prompt Injection, ungewollte Datenfreigabe |
| AI-Infrastruktur | Modelle, MCP-Server | Model Abuse, unkontrollierter Zugriff auf angebundene Systeme |
Mitarbeitende können sensible Daten nach aussen geben, während die eigenen AI-Anwendungen gleichzeitig gegen Missbrauch, Model Abuse und Prompt Injection zu schützen sind. Beide Richtungen brauchen unterschiedliche Kontrollen.
Die vier Prinzipien beim Einsatz von AI
Transparenz schaffen
Wer nutzt welche AI-Anwendungen? In den meisten Unternehmen lässt sich diese Frage nicht beantworten – neue Dienste erscheinen wöchentlich, und viele lassen sich ohne Freigabe nutzen.
- Shadow AI erkennen
- AI-Assets inventarisieren, auch die selbst entwickelten
- Nutzung analysieren: welche Dienste, welche Benutzergruppen, welches Datenvolumen
Daten schützen
Der kritische Kanal ist das Eingabefeld: Wer einen Vertragsentwurf zur Zusammenfassung einfügt, lädt keine Datei hoch – und wird von Kontrollen, die auf Dateiuploads ausgelegt sind, nicht erfasst.
- Data Loss Prevention auf Prompt-Inhalte anwenden
- Zugriffskontrolle je Benutzer, Gruppe und Anwendung
- Inhaltskontrolle in beide Richtungen – Eingaben wie Antworten
Eigene AI-Anwendungen absichern
Eine Anwendung, die auf natürliche Sprache reagiert und Zugriff auf interne Systeme hat, ist eine neue Angriffsfläche: Eine geschickt formulierte Eingabe kann Anweisungen überschreiben, Daten abziehen oder Aktionen auslösen.
- Guardrails, die Ein- und Ausgaben gegen definierte Regeln prüfen
- Prompt Hardening gegen Prompt Injection und Jailbreak-Versuche
- Laufzeitschutz für Modelle und angebundene Systeme
Governance etablieren
Wer darf welche AI-Anwendungen nutzen, und worauf dürfen diese Anwendungen zugreifen? Ohne technische Durchsetzung bleibt eine KI-Richtlinie ein Dokument.
- Compliance gegenüber internen Vorgaben und regulatorischen Anforderungen
- Reporting über tatsächliche Nutzung statt über Annahmen
- Audit-fähige Nachvollziehbarkeit einzelner Zugriffe
Eine Plattform für umfangreichen Schutz
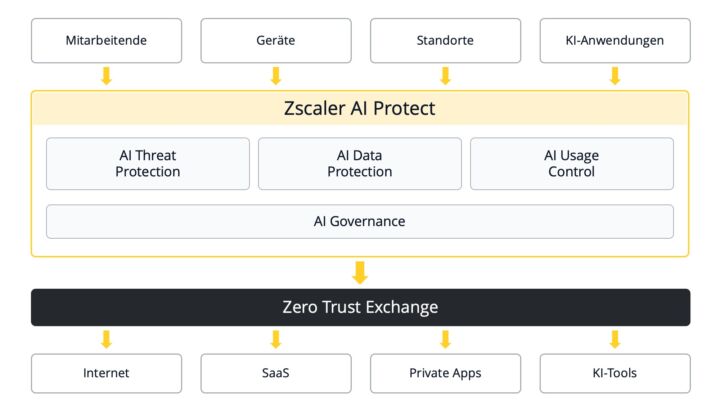
Die AI-Security-Funktionen setzen auf der Zero Trust Exchange auf – derselben Plattform wie ZIA und ZPA. Dieselbe Richtlinien-Engine, dieselben DLP-Definitionen, dieselbe Auswertung: Wer Zscaler bereits einsetzt, erweitert die bestehende Konfiguration, statt ein zweites System danebenzustellen.
Die einzelnen Elemente dieses Schutzansatzes lassen sich in vier Bereiche gliedern:
Asset Management
Der erste Schritt ist die Bestandsaufnahme: welche KI-Dienste genutzt werden, von wem und in welchem Umfang – inklusive der kleineren Dienste und Browser-Erweiterungen, die ohne Freigabe in Betrieb gehen. Ebenso erfasst werden die eigenen AI-Assets: Anwendungen, Agents, Modelle und MCP-Server. Erst dieses Inventar macht eine Richtlinie möglich, die sich auf die reale Nutzung bezieht.
Secure Access to AI Apps
Dienste schlicht zu sperren hält selten lange und verlagert die Nutzung auf private Geräte. Tragfähiger ist die abgestufte Freigabe: Welche Dienste sind für welche Benutzergruppen zugelassen, und was darf dort hineingegeben werden?
Die zentralen DLP-Richtlinien greifen dabei auf die Prompt-Inhalte zu – mit denselben Definitionen wie für Web, SaaS und E-Mail, Exact Data Match und OCR eingeschlossen. Soll ein Dienst nutzbar bleiben, ohne dass Daten abfliessen können, lässt er sich über Cloud Browser Isolation isoliert bereitstellen.
Secure AI Apps & Infrastructure
Bei eigenen AI-Anwendungen kehrt sich die Blickrichtung um. Guardrails prüfen Ein- und Ausgaben gegen definierte Regeln, Prompt Hardening schützt die hinterlegten Systemanweisungen vor Überschreibung, und Laufzeitschutz greift dort, wo ein Angriff an der Eingabe nicht erkennbar ist. Modelle und MCP-Server sind Systeme mit Zugriff auf interne Daten und Werkzeuge – über Zscaler Private Access lassen sie sich erreichbar machen, ohne sie gegenüber dem Internet zu exponieren.
AI Governence
Governance ist kein eigener Baustein, sondern fungiert als inhaltliche Klammer. Aus der Sichtbarkeit des Asset Managements, den durchgesetzten Zugriffs- und Datenrichtlinien und den Schutzmassnahmen für eigene Anwendungen entsteht die Nachweiskette: Berichte über die tatsächliche Nutzung, dokumentierte Richtlinienentscheide und nachvollziehbare Einzelzugriffe.
Die Vorteile von Zscaler AI Security
- Sichtbarkeit vor Regelwerk. Erst zeigt sich, welche KI-Dienste tatsächlich genutzt werden – dann entsteht eine Richtlinie, die zur Realität passt.
- Schutz am kritischen Kanal. DLP greift auf Prompt-Inhalte zu, nicht nur auf Dateiuploads.
- Dieselben Definitionen wie im Bestand. Klassifizierungen und DLP-Engines aus Web, SaaS und E-Mail gelten unverändert weiter.
- Abgestufte Freigabe statt Sperre. Zugelassene Dienste, isolierter Zugriff oder vollständige Blockade – je nach Benutzergruppe und Datenlage.
- Schutz in beide Richtungen. Nach aussen gegen Datenabfluss, nach innen gegen Prompt Injection und Model Abuse.
- Keine zweite Plattform. Die Funktionen setzen auf der Zero Trust Exchange auf, die für ZIA und ZPA ohnehin im Einsatz ist.
- Nachweisfähigkeit. Berichte und Audit-Spuren als Grundlage für interne Vorgaben und regulatorische Anforderungen.
Warum Zscaler AI Security von AVANTEC?
AVANTEC ist der führende Zscaler-Integrator in Europa mit Fokus auf die Schweiz, Deutschland, Österreich und Liechtenstein, Zscaler-Partner seit 2009 und als ZENITH Partner auf der höchsten Partnerstufe. Über neun zertifizierte Zscaler Security Engineers setzen Projekte um und leisten Support.
Bei AI-Security-Projekten beginnt die Arbeit selten mit der Technik. Die schwierigere Frage lautet, welche Dienste zugelassen werden sollen und welche Daten wo nicht hingehören – eine Entscheidung, die IT, Datenschutz und Fachbereiche gemeinsam treffen müssen. Wir bringen die Sichtbarkeit ein, auf deren Grundlage sich diese Entscheidung überhaupt treffen lässt, und setzen sie anschliessend in ein durchsetzbares Regelwerk um.
Häufig gestellte Fragen
Als Shadow AI wird die Nutzung von KI-Diensten im Unternehmen bezeichnet, von der die IT keine Kenntnis hat. Anders als bei klassischer Schatten-IT genügt für den Einstieg meist ein Browser und eine private E-Mail-Adresse – es entstehen weder Kosten noch Installationen, die auffallen würden.
Über Data Loss Prevention, die auf die Eingaben selbst angewendet wird. Erkannte Inhalte – etwa personenbezogene Daten, Quellcode oder als vertraulich klassifizierte Dokumente – werden blockiert, bevor die Anfrage den Dienst erreicht. Reine Zugriffssperren greifen zu kurz, weil sie die Nutzung auf private Geräte verlagern.
Ein Angriff, bei dem über eine geschickt formulierte Eingabe die hinterlegten Anweisungen einer AI-Anwendung überschrieben werden. Ziel ist meist, an Informationen zu gelangen oder Aktionen auszulösen, für die der Angreifer nicht berechtigt ist. Die Eingabe kann dabei auch indirekt erfolgen – etwa über ein Dokument, das die Anwendung verarbeitet.
Ein MCP-Server stellt einer AI-Anwendung Werkzeuge und Datenquellen bereit – etwa den Zugriff auf ein Ticketsystem, eine Dateiablage oder eine Datenbank. Damit ist er ein System mit erheblichem Zugriffsumfang und sollte entsprechend abgesichert und nicht öffentlich erreichbar sein.
CASB betrachtet SaaS-Anwendungen und deren Datenbestände. AI Security setzt zusätzlich am Eingabefeld an, prüft die Inhalte von Prompts und schützt darüber hinaus die selbst betriebenen AI-Anwendungen und deren Infrastruktur. Bei der Erkennung genutzter Dienste greifen beide auf dieselben Mechanismen zurück.
Wir beraten Sie gerne!
Unsere Fachspezialisten helfen Ihnen gerne weiter!
Team Content Security