Zscaler Internet Access
Secure Web Gateway, CASB, Cloud Firewall und Sandbox aus einer Plattform
Zscaler Internet Access (ZIA) sichert den Zugriff auf das Internet, auf SaaS-Dienste und auf Cloud-Anwendungen ab. Der gesamte Datenverkehr wird über eine weltweit verteilte Cloud geführt, dort vollständig entschlüsselt und anhand einer zentralen Richtlinie geprüft.
Der klassische Sicherheits-Stack aus Web Proxy, Outbound Firewall und Sandbox wird dadurch als Dienst bezogen statt als Gerätekette betrieben. Niederlassungen brechen lokal ins Internet aus, ohne dass dort Hardware steht.
Übersicht über Zscaler Internet Access
Ein Web Proxy in der eigenen DMZ setzt voraus, dass der Verkehr dorthin gelangt. Solange Mitarbeitende im Büro sassen und Applikationen im Rechenzentrum lagen, war das gegeben. Heute arbeiten sie von zu Hause, aus Niederlassungen und unterwegs – und greifen auf Dienste zu, die ebenfalls nicht mehr im Rechenzentrum liegen.
Den Verkehr trotzdem über die Zentrale zu führen, kostet dreifach: Bandbreite auf teuren MPLS-Strecken, Latenz durch den Umweg und Investitionen in Appliances, die mit dem Volumen mitwachsen müssen. Dazu kommt die Verschlüsselung – wer TLS-Verkehr nicht entschlüsselt, prüft ihn auch nicht, und genau dort stossen Appliances zuerst an ihre Leistungsgrenze.
Zscaler Internet Access verlagert die Prüfung in eine Cloud mit gegen 100 weltweit verteilten Rechenzentren. Der Benutzer verbindet sich mit dem nächstgelegenen Standort, der Verkehr wird dort geprüft und geht von dort ins Internet. Der Umweg über die Zentrale entfällt.
Wie Zscaler Internet Access funktioniert
Weiterleitung des Verkehrs. Auf verwalteten Endgeräten übernimmt der Zscaler Client Connector die Weiterleitung – im Büro wie unterwegs. Standorte lassen sich alternativ über Tunnel oder eine Zscaler Edge Appliance anbinden.
Prüfung in der Cloud. Im nächstgelegenen Rechenzentrum wird der Verkehr entschlüsselt und durch die Prüfketten geführt: URL-Filterung, Applikationskontrolle, Malware-Erkennung, IPS, Sandbox und CASB. Der Verkehr wird dabei einmal entschlüsselt und einmal geprüft, nicht mehrfach durch hintereinandergeschaltete Systeme geleitet.
Entscheidung anhand der Richtlinie. Regeln greifen auf Identität, Gruppenzugehörigkeit, Standort und Gerätezustand zu, nicht auf IP-Adressen. Dieselbe Regel gilt für alle Benutzer und Standorte.
Auswertung. Alle Sitzungen stehen zentral und nahezu in Echtzeit als Logs zur Verfügung und lassen sich über den Nanolog Streaming Service in ein eigenes SIEM übertragen.

Die Features von Zscaler Internet Access
Secure Web Gateway
Der Kern von ZIA ist ein vollständiger Web-Proxy: URL-Filterung über fein abgestufte Kategorien, Applikationskontrolle für Web-2.0-Dienste, Erkennung von Malware, Browser-Exploits und Botnetz-Verbindungen sowie ein durchgehend aktives Cloud IPS.
Weil die Prüfung in der Cloud stattfindet, gilt sie auch dann, wenn das Gerät nicht im Unternehmensnetzwerk ist. Ein Notebook im Hotel-WLAN unterliegt derselben Richtlinie wie ein Arbeitsplatz in der Zentrale. Über Bandwidth Control lässt sich zusätzlich steuern, welche Anwendungen pro Standort welche Bandbreite erhalten.
CASB – Sicherheit für SaaS-Anwendungen
CASB schützt Daten in SaaS-Anwendungen wie Microsoft 365, Salesforce oder Box. Die Inline-Funktion prüft Daten in Bewegung, die Out-of-Band-Funktion greift per API auf gespeicherte Daten zu.
Der praktische Einstiegsnutzen ist meist die Sichtbarkeit: CASB zeigt, welche Cloud-Dienste tatsächlich genutzt werden, unterscheidet über Tausende Anwendungen hinweg zwischen freigegebenen und nicht freigegebenen Diensten und bewertet deren Risiko. Darüber hinaus lassen sich Upload, Download und Schreibzugriff pro Benutzer einschränken, SaaS-Konfigurationen gegen Benchmarks prüfen und über die Cloud Sandbox gefährliche Dateien in geteilten Ordnern erkennen.
Weil die Funktionen inline zur Verfügung stehen, entfällt Proxy-Chaining – der Verkehr wird nur einmal weitergeleitet, entschlüsselt und geprüft.
Firewall as a Service (FWaaS)
ZIA enthält eine vollwertige Next Generation Firewall für ausgehenden Verkehr: zustandsbehaftete Regeln über alle Ports und Protokolle, Applikationserkennung per Deep Packet Inspection, FQDN-basierte Regeln und ein durchgehend aktives Cloud IPS.
Für kleine und mittlere Niederlassungen ersetzt sie die physische Outbound-Firewall. Kein Hardware-Versand, keine Inbetriebnahme vor Ort, kein Appliance-Lebenszyklus. Was sie nicht ersetzt: eine Firewall für eingehende Verbindungen ins Rechenzentrum.
Cloud Sandbox – Sandboxing gegen unbekannte Malware
Signaturen und Reputationsbewertungen erkennen, was bereits bekannt ist. Gegen neue oder gezielt entwickelte Schadsoftware helfen sie nicht.
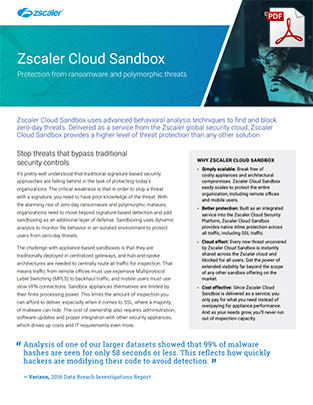
Die Cloud Sandbox führt verdächtige Dateien in einer abgeschotteten Umgebung aus und bewertet ihr Verhalten. Entscheidend ist die Betriebsart: Sie arbeitet inline und blockiert eine gefährliche Datei, bevor diese vollständig auf dem Endgerät angekommen ist – sie meldet nicht nachträglich, dass etwas passiert ist.
Die Standard-Bundles prüfen ausführbare Dateien. Die vollständige Cloud Sandbox erweitert das auf die Formate, über die Angriffe tatsächlich laufen – Office-Dokumente und PDF. Regeln nach Benutzer, Gruppe, Dateityp und URL bestimmen, was analysiert wird; forensische Berichte dokumentieren das beobachtete Verhalten.
Die Vorteile von Zscaler Internet Access
Zscaler Internet Access bietet folgende Vorteile:
- Lokale Breakouts in allen Niederlassungen – geringere Latenz, lokale Inhalte, Einsparungen bei MPLS- und VPN-Kosten
- Vollständige TLS-Inspektion, die mit dem Verkehrsvolumen skaliert statt an Appliance-Grenzen zu stossen
- Derselbe Schutz für mobile Mitarbeitende wie für Arbeitsplätze in der Zentrale
- Keine Sicherheits-Hardware in Aussenstellen – kein Versand, keine Inbetriebnahme vor Ort, kein Lebenszyklus
- Eine Richtlinie und ein Reporting für alle Standorte und Benutzer weltweit
- Sichtbarkeit über Schatten-IT mit Risikobewertung genutzter Cloud-Dienste
- Schutz vor unbekannter Schadsoftware durch Inline-Sandbox statt nachträglicher Meldung
- Zentrales Logging in Echtzeit, per Streaming an ein eigenes SIEM übertragbar
- Optimierte Anbindung an Microsoft 365 über One-Click-Konfiguration und direkte Verbindungen zu den Microsoft-Rechenzentren
FAQ
ZIA ist ein cloudbasierter Sicherheitsdienst, der den Zugriff auf Internet, SaaS und Cloud-Anwendungen absichert. Er umfasst ein Secure Web Gateway, CASB, eine Cloud Firewall und eine Cloud Sandbox auf einer gemeinsamen Richtlinie.
Ein Secure Web Gateway prüft den Web-Verkehr zwischen Benutzer und Internet: URL-Filterung, Applikationskontrolle, Malware-Erkennung und Einbruchserkennung. Klassisch war das eine Appliance in der DMZ, bei Zscaler ist es ein Cloud-Dienst.
ZIA sichert den Weg nach aussen ab – Internet und SaaS. ZPA sichert den Weg nach innen ab – den Zugriff auf private Applikationen. Beide nutzen dieselbe Plattform.
Nein, CASB ist eine Erweiterung von ZIA. Inline werden Daten in Bewegung geprüft, Out-of-Band die bereits in SaaS-Diensten gespeicherten Daten.
Für ausgehenden Verkehr an kleinen und mittleren Standorten ja. Für eingehende Verbindungen ins Rechenzentrum ist sie nicht vorgesehen.
Eine Basis-Sandbox ist Bestandteil der Standard-Bundles und prüft ausführbare Dateien. Die vollständige Cloud Sandbox mit Office- und PDF-Formaten ist ein Zusatzmodul.
Ja. ZIA führt eine vollständige TLS-Inspektion durch. Welche Kategorien davon ausgenommen werden, legt die Richtlinie fest – das ist in jedem Projekt eine der ersten zu klärenden Fragen.
Warum Zscaler Internet Access von AVANTEC?
AVANTEC ist der führende Zscaler Integrator in Europa mit Fokus auf die Schweiz, Deutschland, Österreich und Liechtenstein. AVANTEC ist Zscaler Partner seit 2009 und verfügt über die höchste Zertifizierungsstufe als Zscaler ZENITH Partner. AVANTEC bietet ein technisches Team bestehend aus 9 zertifizierten Zscaler Security Engineers, welche sowohl Projekte durchführen als auch Support leisten und bisher gegen 100 Projekte erfolgreich durchgeführt haben. AVANTEC kennt das Zscaler-Universum mit all seinen Lösungen in Theorie und Praxis und kann sowohl Kunden als auch Interessenten optimal dazu beraten.
Weitere Informationen zu Zscaler Internet Access


Wir beraten Sie gerne!
Unsere Fachspezialisten helfen Ihnen gerne weiter!
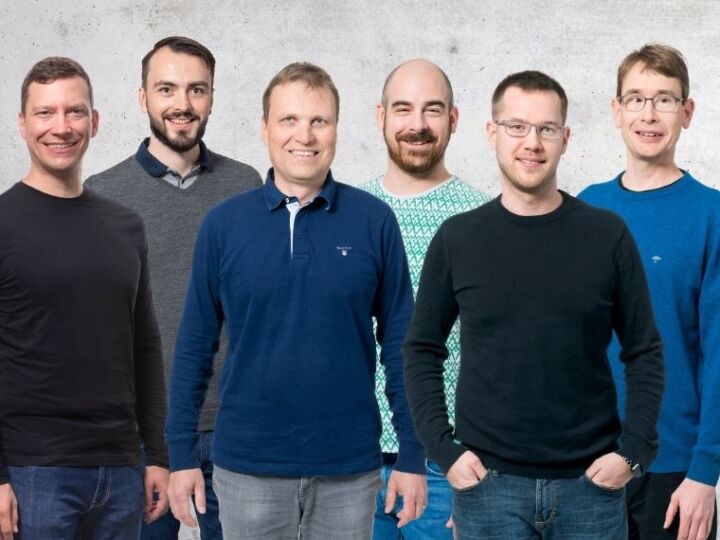
Team Content Security