Zscaler SSE
Security Service Edge - der Sicherheits-Stack verlagert sich in die Cloud
Zscaler Security Service Edge (SSE) bündelt cloudbasierte Sicherheits-, Zugriffs- und Experience-Funktionen für eine moderne Arbeitswelt. Statt Benutzer und Applikationen an einen klassischen Netzwerkperimeter zu binden, werden Richtlinien zentral in der Zscaler Cloud durchgesetzt.
Für die AVANTEC-Seitenstruktur besteht der SSE-Bereich aus drei Kapiteln: Zscaler Internet Access (ZIA) für Internet- und SaaS-Zugriffe, Zero Trust Network Access mit Zscaler Private Access (ZPA) für private Applikationen und Zscaler Digital Experience (ZDX) für die Sichtbarkeit auf die tatsächliche User Experience.
Was ist Zscaler Security Service Edge (SSE)?
Traditionelle Security-Architekturen wurden für klar abgegrenzte Unternehmensnetze entwickelt. Heute greifen Mitarbeitende jedoch direkt auf SaaS-Dienste, Internetanwendungen und private Applikationen in Rechenzentren oder Clouds zu. Gleichzeitig arbeiten sie aus dem Büro, dem Homeoffice und von unterwegs.
Security Service Edge verlagert zentrale Sicherheits- und Zugriffsfunktionen in die Cloud. Dadurch können Richtlinien unabhängig vom Standort des Benutzers angewendet werden. Entscheidend ist nicht mehr allein, in welchem Netzwerk sich ein Benutzer befindet, sondern wer auf welche Ressource zugreift, mit welchem Endgerät und unter welchen Bedingungen.
Auf der AVANTEC-Zscaler-Struktur wird SSE über drei Kapitel erklärt: Schutz für Internet und SaaS mit ZIA, Zero-Trust-Zugriff auf private Applikationen mit ZPA und End-to-End-Sichtbarkeit mit ZDX.
Zscaler Internet Access (ZIA)
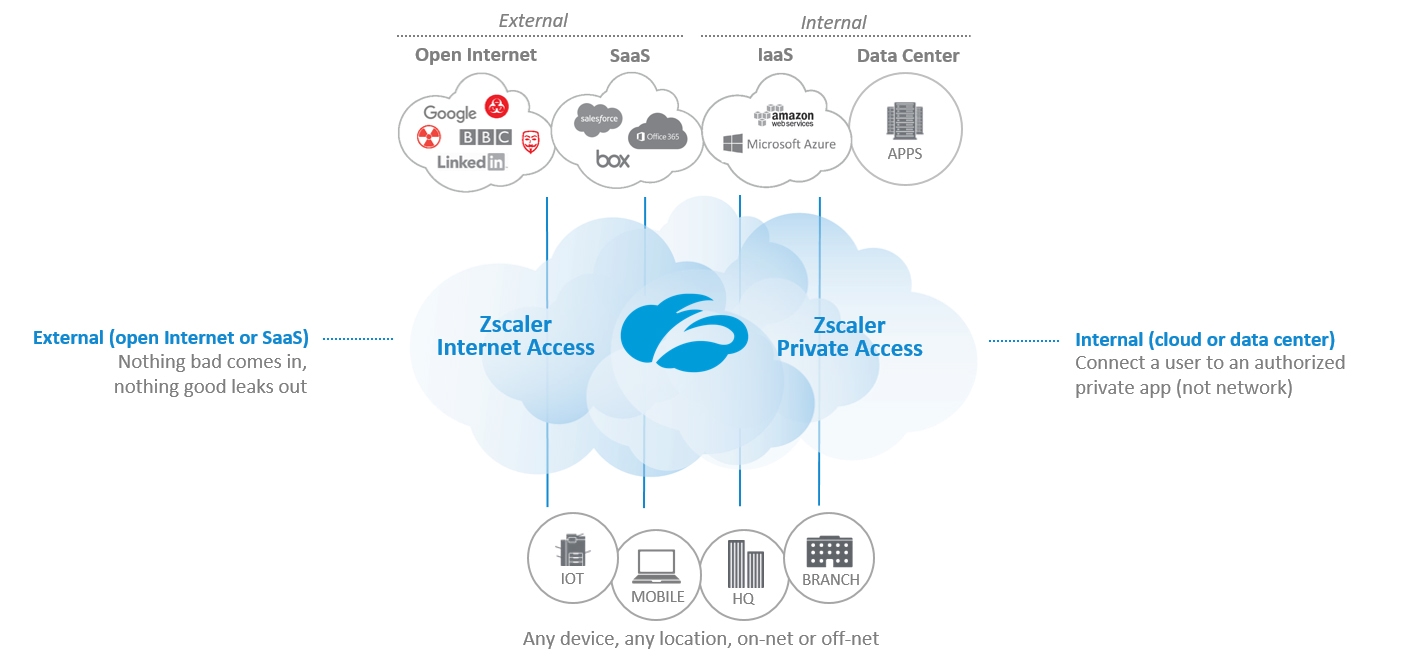
Zscaler Internet Access (ZIA) schützt Benutzer beim Zugriff auf Webseiten, Internetdienste und SaaS-Applikationen. Die Sicherheitskontrollen werden in der Zscaler Cloud angewendet und können zentral für Benutzer, Gruppen, Standorte und Geräte gesteuert werden.
ZIA übernimmt innerhalb des SSE-Bereichs die Aufgabe, Internet- und SaaS-Verkehr zu kontrollieren, Bedrohungen zu erkennen und sensible Daten zu schützen. Die Detailseite vertieft die drei von AVANTEC vorgesehenen Themen CASB, Firewall as a Service und Sandboxing.
CASB
Zscaler CASB schafft Transparenz über die Nutzung von SaaS-Anwendungen und unterstützt die Kontrolle von Daten in Cloud-Diensten. Zugriffe und Datenbewegungen können abhängig von Benutzer, Applikation und Richtlinie gesteuert werden.
Firewall as a Service (FWaaS)
Die cloudbasierte Firewall ergänzt den Web-Schutz um Richtlinien für Ports, Protokolle und Anwendungen. Dadurch können Unternehmen Outbound-Sicherheitskontrollen zentral bereitstellen, ohne an jedem Standort eine eigene Firewall-Appliance betreiben zu müssen.
Sandboxing
Verdächtige Dateien können in einer isolierten Umgebung analysiert werden, bevor sie ein Endgerät erreichen. Dadurch lassen sich auch neue oder noch unbekannte Bedrohungen erkennen und blockieren.

Zscaler Zero Trust Network Access (ZPA)
Zero Trust Network Access mit Zscaler Private Access (ZPA) verbindet autorisierte Benutzer direkt mit den privaten Applikationen, die sie benötigen. Benutzer erhalten keinen pauschalen Zugang zum Unternehmensnetzwerk und private Anwendungen müssen nicht öffentlich gegenüber dem Internet exponiert werden.
Innerhalb des SSE-Bereichs ergänzt ZPA den Schutz von Internet und SaaS um den kontrollierten Zugriff auf private Applikationen. Die Detailseite folgt der vorgegebenen Struktur mit Browser Isolation, Data Loss Prevention, Privileged Remote Access und B2B Access.

Browser Isolation
Browserbasierte Zugriffe auf private Webapplikationen können für nicht verwaltete Geräte oder externe Benutzer isoliert bereitgestellt werden. Daten und aktiver Webinhalt bleiben dabei innerhalb der Zscaler-Umgebung; auf das Endgerät wird nur die benötigte Darstellung übertragen.
Data Loss Prevention
DLP-Richtlinien können auch beim Zugriff auf private Applikationen angewendet werden. Dadurch lässt sich kontrollieren, ob sensible Informationen angezeigt, kopiert, heruntergeladen oder über andere Kanäle weitergegeben werden dürfen.
Privileged Remote Access
Privileged Remote Access ermöglicht kontrollierte, privilegierte Zugriffe auf kritische IT- und OT-Systeme. Externe Techniker oder interne Administratoren können beispielsweise über RDP, SSH oder VNC arbeiten, ohne eine klassische VPN-Verbindung in das Netzwerk aufzubauen.
B2B Access
B2B Access adressiert den Zugriff von Geschäftspartnern, Lieferanten oder Kunden auf freigegebene Applikationen. Externe Benutzer erhalten nur Zugriff auf die Anwendungen, für die sie autorisiert sind, ohne in das Unternehmensnetzwerk aufgenommen zu werden.
Zscaler Digital Experience (ZDX)
Zscaler Digital Experience (ZDX) ergänzt Security und Access um die Sicht des Benutzers. Die Lösung erfasst Telemetrie vom Endgerät über WLAN, Netzwerkpfad und Internet bis zur jeweiligen SaaS-, Cloud- oder privaten Applikation.
IT- und Support-Teams können dadurch Performanceprobleme schneller eingrenzen und erkennen, ob die Ursache beispielsweise am Endgerät, am lokalen Netzwerk, bei einem Provider, auf dem Netzwerkpfad oder bei der Zielapplikation liegt.
- End-to-End-Sichtbarkeit vom Benutzer bis zur Applikation.
- Schnellere Eingrenzung von Performance- und Verfügbarkeitsproblemen.
- Gemeinsamer Kontext für Device-, Netzwerk- und Applikationsmetriken.
- Ergänzung von ZIA und ZPA um die tatsächliche Experience im laufenden Betrieb.
So greifen ZIA, ZPA und ZDX innerhalb von SSE ineinander
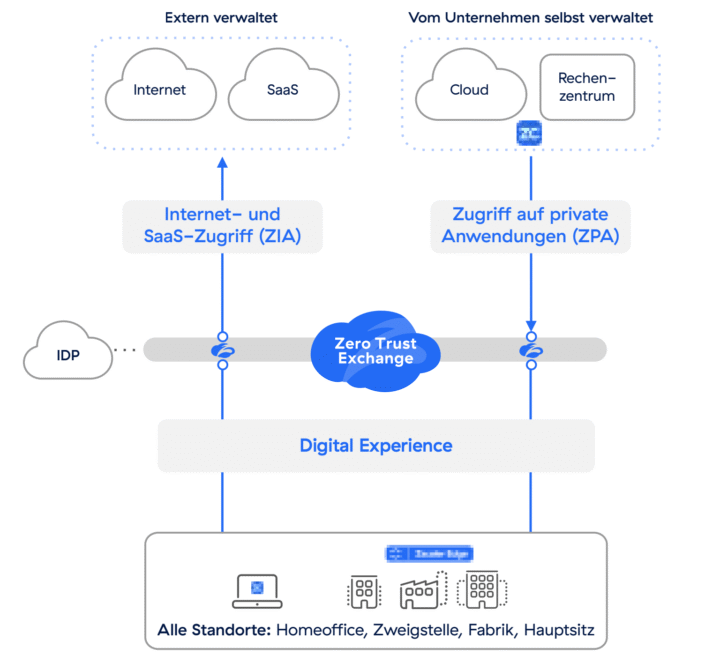
ZIA, ZPA und ZDX übernehmen innerhalb von Zscaler SSE unterschiedliche Aufgaben, greifen dabei jedoch direkt ineinander. Zscaler Internet Access (ZIA) schützt Benutzer beim Zugriff auf Internet- und SaaS-Anwendungen. Zscaler Private Access (ZPA) ermöglicht den kontrollierten Zugriff auf private Applikationen, ohne Benutzern einen klassischen Zugang zum Unternehmensnetzwerk zu geben.
Zscaler Digital Experience (ZDX) ergänzt diese beiden Zugriffspfade um die Sicht auf die tatsächliche User Experience. Dabei wird der Weg vom Endgerät über das Netzwerk bis zur jeweiligen Anwendung betrachtet. So können Unternehmen nicht nur sichere Zugriffe bereitstellen, sondern gleichzeitig erkennen, wie zuverlässig und performant diese aus Sicht der Benutzer funktionieren.
Welche Lösung zum Einsatz kommt, hängt dabei vom jeweiligen Zugriffsziel ab: Führt der Weg zu einer Internet- oder SaaS-Anwendung, übernimmt ZIA die entsprechenden Sicherheitskontrollen. Für private Applikationen stellt ZPA den autorisierten Zugriff nach dem Zero-Trust-Prinzip bereit. ZDX schafft über diese Zugriffspfade hinweg Transparenz und hilft dabei, Performance- und Verfügbarkeitsprobleme vom Endgerät bis zur Anwendung einzugrenzen.
Im Zusammenspiel entsteht damit eine gemeinsame Architektur für Security, Access und Experience: ZIA schützt Internet- und SaaS-Zugriffe, ZPA stellt private Applikationen nach dem Zero-Trust-Prinzip bereit und ZDX schafft Transparenz über die Qualität dieser Zugriffe.
Die Vorteile von Zscaler Internet Access
Zscaler SSE bietet folgende Vorteile:
- Ein gemeinsamer Einstieg für Internet-, SaaS- und private Applikationszugriffe.
- Zentrale Sicherheits- und Zugriffskontrollen unabhängig vom Arbeitsort.
- Granularer Zugriff auf Basis von Benutzer, Gerät, Anwendung und Kontext.
- Weniger Abhängigkeit von lokal betriebenen Security-Appliances und klassischen VPN-Zugängen.
- Zusätzliche End-to-End-Sichtbarkeit auf die digitale User Experience mit ZDX.
- Klare Weiterführung auf die drei Detailseiten ZIA, ZPA und ZDX.
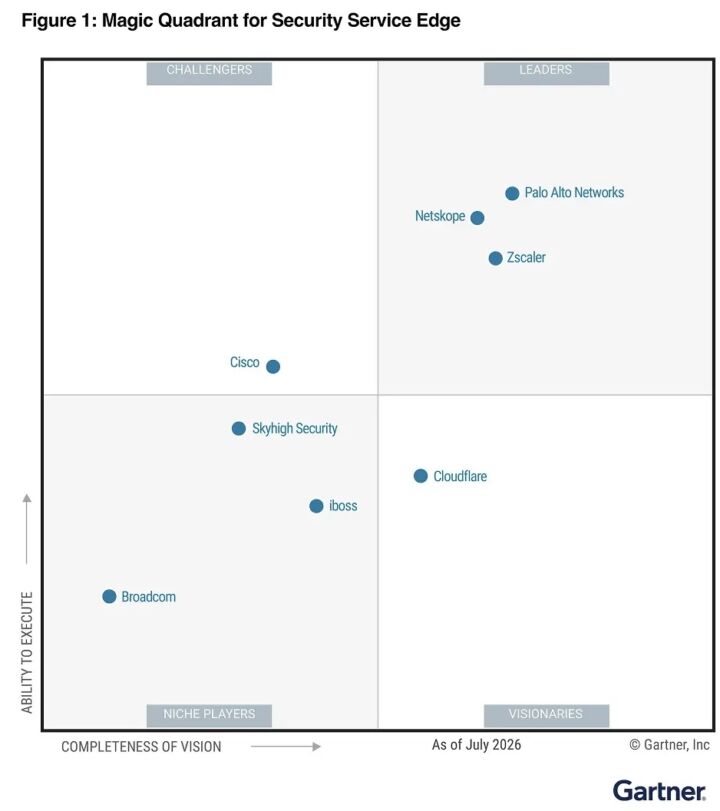
Zscaler Internet Access ist ein Leader im Gartner® Magic Quadrant™ 2026 für Security Service Edge (SSE)
Warum Zscaler Internet Access von AVANTEC?
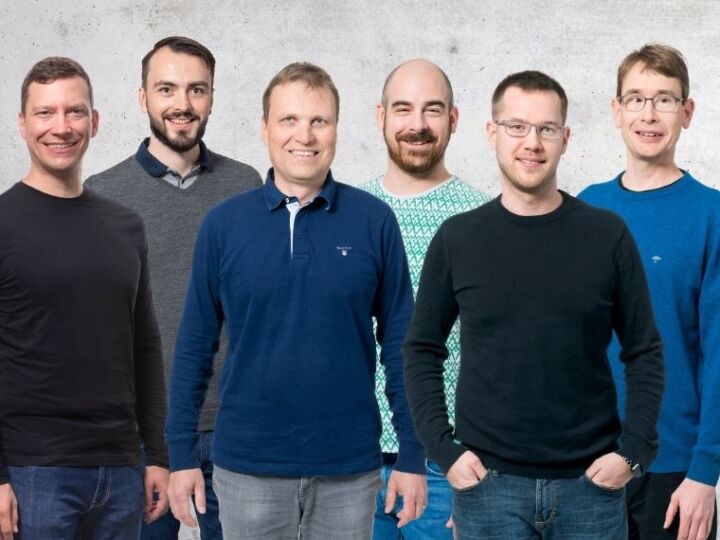
AVANTEC ist der führende Zscaler Integrator in Europa mit Fokus auf die Schweiz, Deutschland, Österreich und Liechtenstein. AVANTEC ist Zscaler Partner seit 2009 und verfügt über die höchste Zertifizierungsstufe als Zscaler ZENITH Partner. AVANTEC bietet ein technisches Team bestehend aus 9 zertifizierten Zscaler Security Engineers, welche sowohl Projekte durchführen als auch Support leisten und bisher gegen 100 Projekte erfolgreich durchgeführt haben. AVANTEC kennt das Zscaler-Universum mit all seinen Lösungen in Theorie und Praxis und kann sowohl Kunden als auch Interessenten optimal dazu beraten.
Weitere Informationen zu Zscaler SSE

Wir beraten Sie gerne!
Unsere Fachspezialisten helfen Ihnen gerne weiter!
Team Content Security